パスキー移行を促す通知文の強調点でユーザーの登録意欲はどう変わるか
公開日
セキュリティ
Webサービスにおいてフィッシング耐性を持つパスキー(Passkey)の導入が進む一方、すでにパスワードで問題なく利用できている既存ユーザーにいかに切り替えてもらうかは大きな課題です。強制的な移行ではなく、サインイン直後の画面に表示する軽量な通知メッセージによって自発的な登録を促すアプローチが求められています。
本記事では、情報セキュリティ大学院大学の稲葉氏らの研究チームによる論文「Message Emphasis in Short-Form Sign-In Notifications: Effects on Existing Users’ Passkey Registration Intention in a Switching Context」を紹介します。この研究では、日本国内のAmazon利用者を対象に、サインイン時に提示する短文通知の内容や強調点がパスキーの登録意欲に与える影響を検証しています。
800名を対象にパスキー移行通知の表示実験を実施
本研究は、パスワード認証を普段使っているAmazon Shoppingアプリの既存ユーザー800名を対象に、サインイン直後を想定した短文通知を表示して登録意欲を調べたオンライン実験です。2024年11月に調査が行われ、過去に実際のパスキー案内通知を見た記憶があるユーザーを対象に、通知文の強調点や普段の認証習慣との関連が分析されました。
表1:実験で比較された8種類の通知条件
| 条件番号 | 条件名 | 追加されたメッセージ内容 | 文字数 |
|---|---|---|---|
| s1 | サービス基準 | なし(実際のサービス通知を模した構成) | — |
| s2 | ガイドライン基準 | なし(FIDO Alliance UXガイドラインを翻訳) | — |
| s3 | セキュリティ利点強調 | パスキーはアカウントをフィッシング詐欺から保護します。 | 29 |
| s4 | 設定手間の低さ強調 | パスキーの設定は、スマートフォンで指紋や顔をスキャンするだけで簡単です。 | 36 |
| s5 | 代替手段の存在強調 | 指紋や顔が認識されなくても、スマホのロック解除用PINやパターンでサインインできます。 | 51 |
| s6 | 脅威認知強調 | この1年で、4人に1人がサイバー攻撃によりパスワードを侵害されています。 | 50 |
| s7 | 行動制御強調 | スマホで指紋や顔をスキャンして本人確認することから始まります。 | 42 |
| s8 | 生体情報保存場所強調 | 指紋や顔情報は、お客様のスマートフォン内にのみ安全に保存されます。 | 28 |
参加者は8つの条件(各群100名)に分かれ、通知画像を確認したうえで「設定を検討したいと思うか」を7段階で回答しました。
パスワードの脅威を伝えた文言で登録意欲が最も高まる結果に
実験の結果、FIDO AllianceのUXガイドラインに準拠したレイアウト群(s2〜s8)は、実際のサービス通知を模した基準条件(s1)と比較して、全体的に高い登録意欲と関連していました。
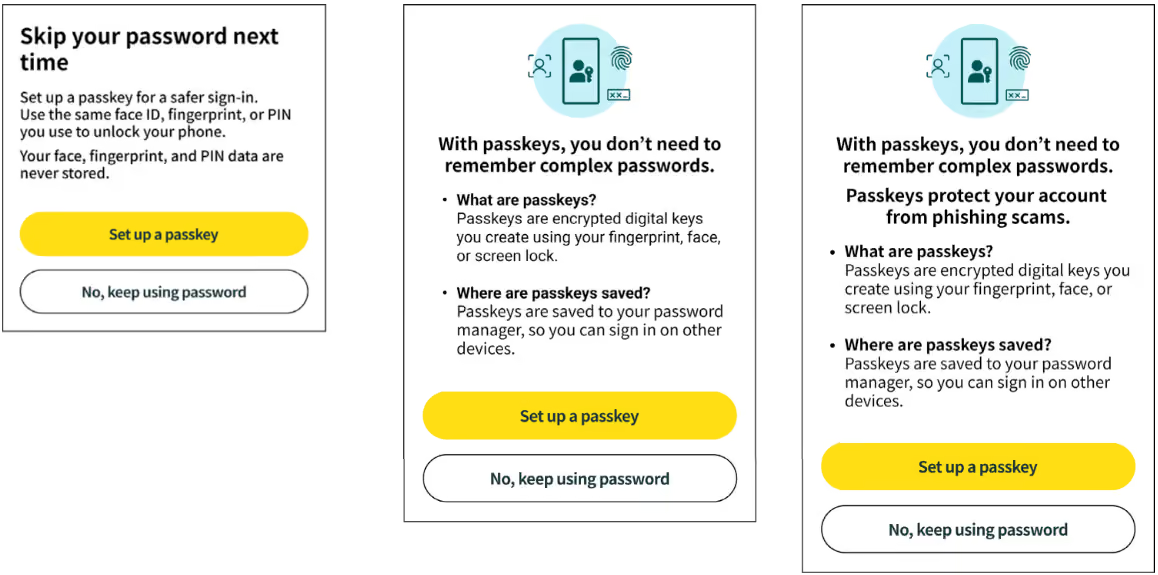 図1:実験で提示された通知画面の例
順序ロジスティック回帰分析と多重比較の結果、ガイドライン基準の構成(s2)に対して明確に登録意欲を高める関連が確認されたのは、脅威認知を強調した条件(s6)のみでした。
表2:調整済みモデルにおける通知条件ごとのオッズ比
| 条件名 | オッズ比 (OR) | 95% 信頼区間 | p値 |
|---|---|---|---|
| s2:ガイドライン基準 | 1.78 | [1.10, 2.89] | .019 |
| s3:セキュリティ利点強調 | 1.94 | [1.19, 3.19] | .008 |
| s4:設定手間の低さ強調 | 2.54 | [1.56, 4.12] | < .001 |
| s5:代替手段の存在強調 | 3.04 | [1.87, 4.93] | < .001 |
| s6:脅威認知強調 | 5.18 | [3.18, 8.44] | < .001 |
| s7:行動制御強調 | 2.87 | [1.75, 4.71] | < .001 |
| s8:生体情報保存場所強調 | 2.17 | [1.32, 3.57] | .002 |
基準条件(s1)と比較した場合、脅威認知を強調したs6のオッズ比は5.18(95% CI [3.18, 8.44])でした。さらに、ガイドライン基準(s2)との直接比較でもs6のオッズ比は2.91(p < .001)となり、有意に高い値を示しました。
「4人に1人が侵害されている」という現状のパスワード利用リスクを伝えたことが、既存の認証方法を見直すきっかけになったと考えられます。ただし、s6の文章には「4人に1人」という具体的な統計数値が含まれており、文字数も長めであったため、脅威の訴求だけでなく数値表現の具体性が評価を高めた可能性も残されています。
また、恐怖や脅威を過度に強調するメッセージは、サービスへの不安や不快感を招く副作用も指摘されています。ブランドへの信頼を損ねない範囲での表現調整が重要になります。
パスワード自動入力を常用するユーザーほど移行に前向きな傾向
利用者の日常的な認証習慣とパスキー登録意欲の関連についても検証が行われました。
分析の結果、普段からパスワードの自動入力(Autofill)を利用しているユーザーは、手動でパスワードを入力しているユーザーと比較して、パスキーの登録に対して有意に前向きな傾向が見られました(OR = 1.49, 95% CI [1.15, 1.92], p = .002)。
一方、ワンタイムパスワードなどの二要素認証(2FA)を利用しているかどうかについては、統計的に有意な関連は確認されませんでした(OR = 1.34, 95% CI [0.94, 1.93], p = .107)。ただし、対象グループ内の2FA利用者が113名と少なかったため、検出力の限界には留意が必要です。
なお、通知条件とサインイン習慣(自動入力の有無、2FAの有無)の交互作用は有意ではなく、特定の通知文が特定の利用形態のユーザーだけに偏って響いたという傾向は見られませんでした。
Webサービスにおけるパスキー導入検討のポイント
本研究で得られた知見は、Webエンジニアやセキュリティ担当者がパスキーの普及施策を設計する際の参考になります。
パスキーの利点や暗号技術の仕組みを一方的に解説するだけでは、すでにパスワードに慣れている既存ユーザーを動かすのは難しい可能性があります。「なぜ今パスワードから切り替える必要があるのか」という理由付けを簡潔に提示することが、移行を後押しする要素として働くと考えられます。
また、パスワード自動入力を常用しているユーザー層は、認証の手間を省く機能に対して受容性が高い傾向が確認されました。段階的に案内を出す場合、こうしたサインイン補助機能に慣れている層を初期の促進対象とすることも考えられます。
ただし、本研究で測定されたのはアンケート上の意識であり、実際のWebサイト上での完了行動ではありません。利用者が本来の目的(商品の購入や閲覧など)を優先する本番環境では、登録率だけでなく離脱率やユーザーの感情への影響も含め、A/Bテストを通じて慎重に検証することが望まれます。
まとめ
本研究では、既存のパスワード利用者を対象に、サインイン時に表示するパスキー登録案内メッセージの違いがユーザーの登録意欲に与える影響を調査しました。
分析の結果、FIDO Allianceのガイドラインに準拠した通知構成の中でも、パスワード侵害のリスクを端的に伝えたメッセージが最も高い登録意欲を示しました。また、普段からパスワード自動入力を利用しているユーザーほど、パスキーへの切り替えに前向きである傾向も確認されました。
一方で、過度な不安を煽るメッセージはサービスへの信頼感を損ねる懸念があるほか、画面上の回答姿勢と実際の登録完了行動にはギャップが生じる可能性もあります。セキュリティ向上と利用者の安心感を両立させる通知設計を進めるうえで、本研究のデータは有用な判断材料となります。
Webサービスや社内のセキュリティにお困りですか? 弊社のサービス は、開発チームが抱える課題を解決し、生産性と幸福度を向上させるためのさまざまなソリューションを提供しています。ぜひお気軽にご相談ください!
参考資料: